Pseudonymisierung vs. Anonymisierung: der Unterschied nach DSGVO und was er für KI bedeutet
Pseudonymisierte Daten lassen sich mit einer gesondert aufbewahrten Zuordnung wieder auf eine Person zurückführen, anonymisierte Daten nicht. Deshalb gilt die DSGVO für pseudonymisierte Daten weiter und für anonyme nicht. Der EuGH hat am 4. September 2025 entschieden, dass pseudonymisierte Daten für einen Empfänger ohne Zuordnung im Einzelfall nicht personenbezogen sein können.
Tim Geisendörfer
· 7 Min. Lesezeit
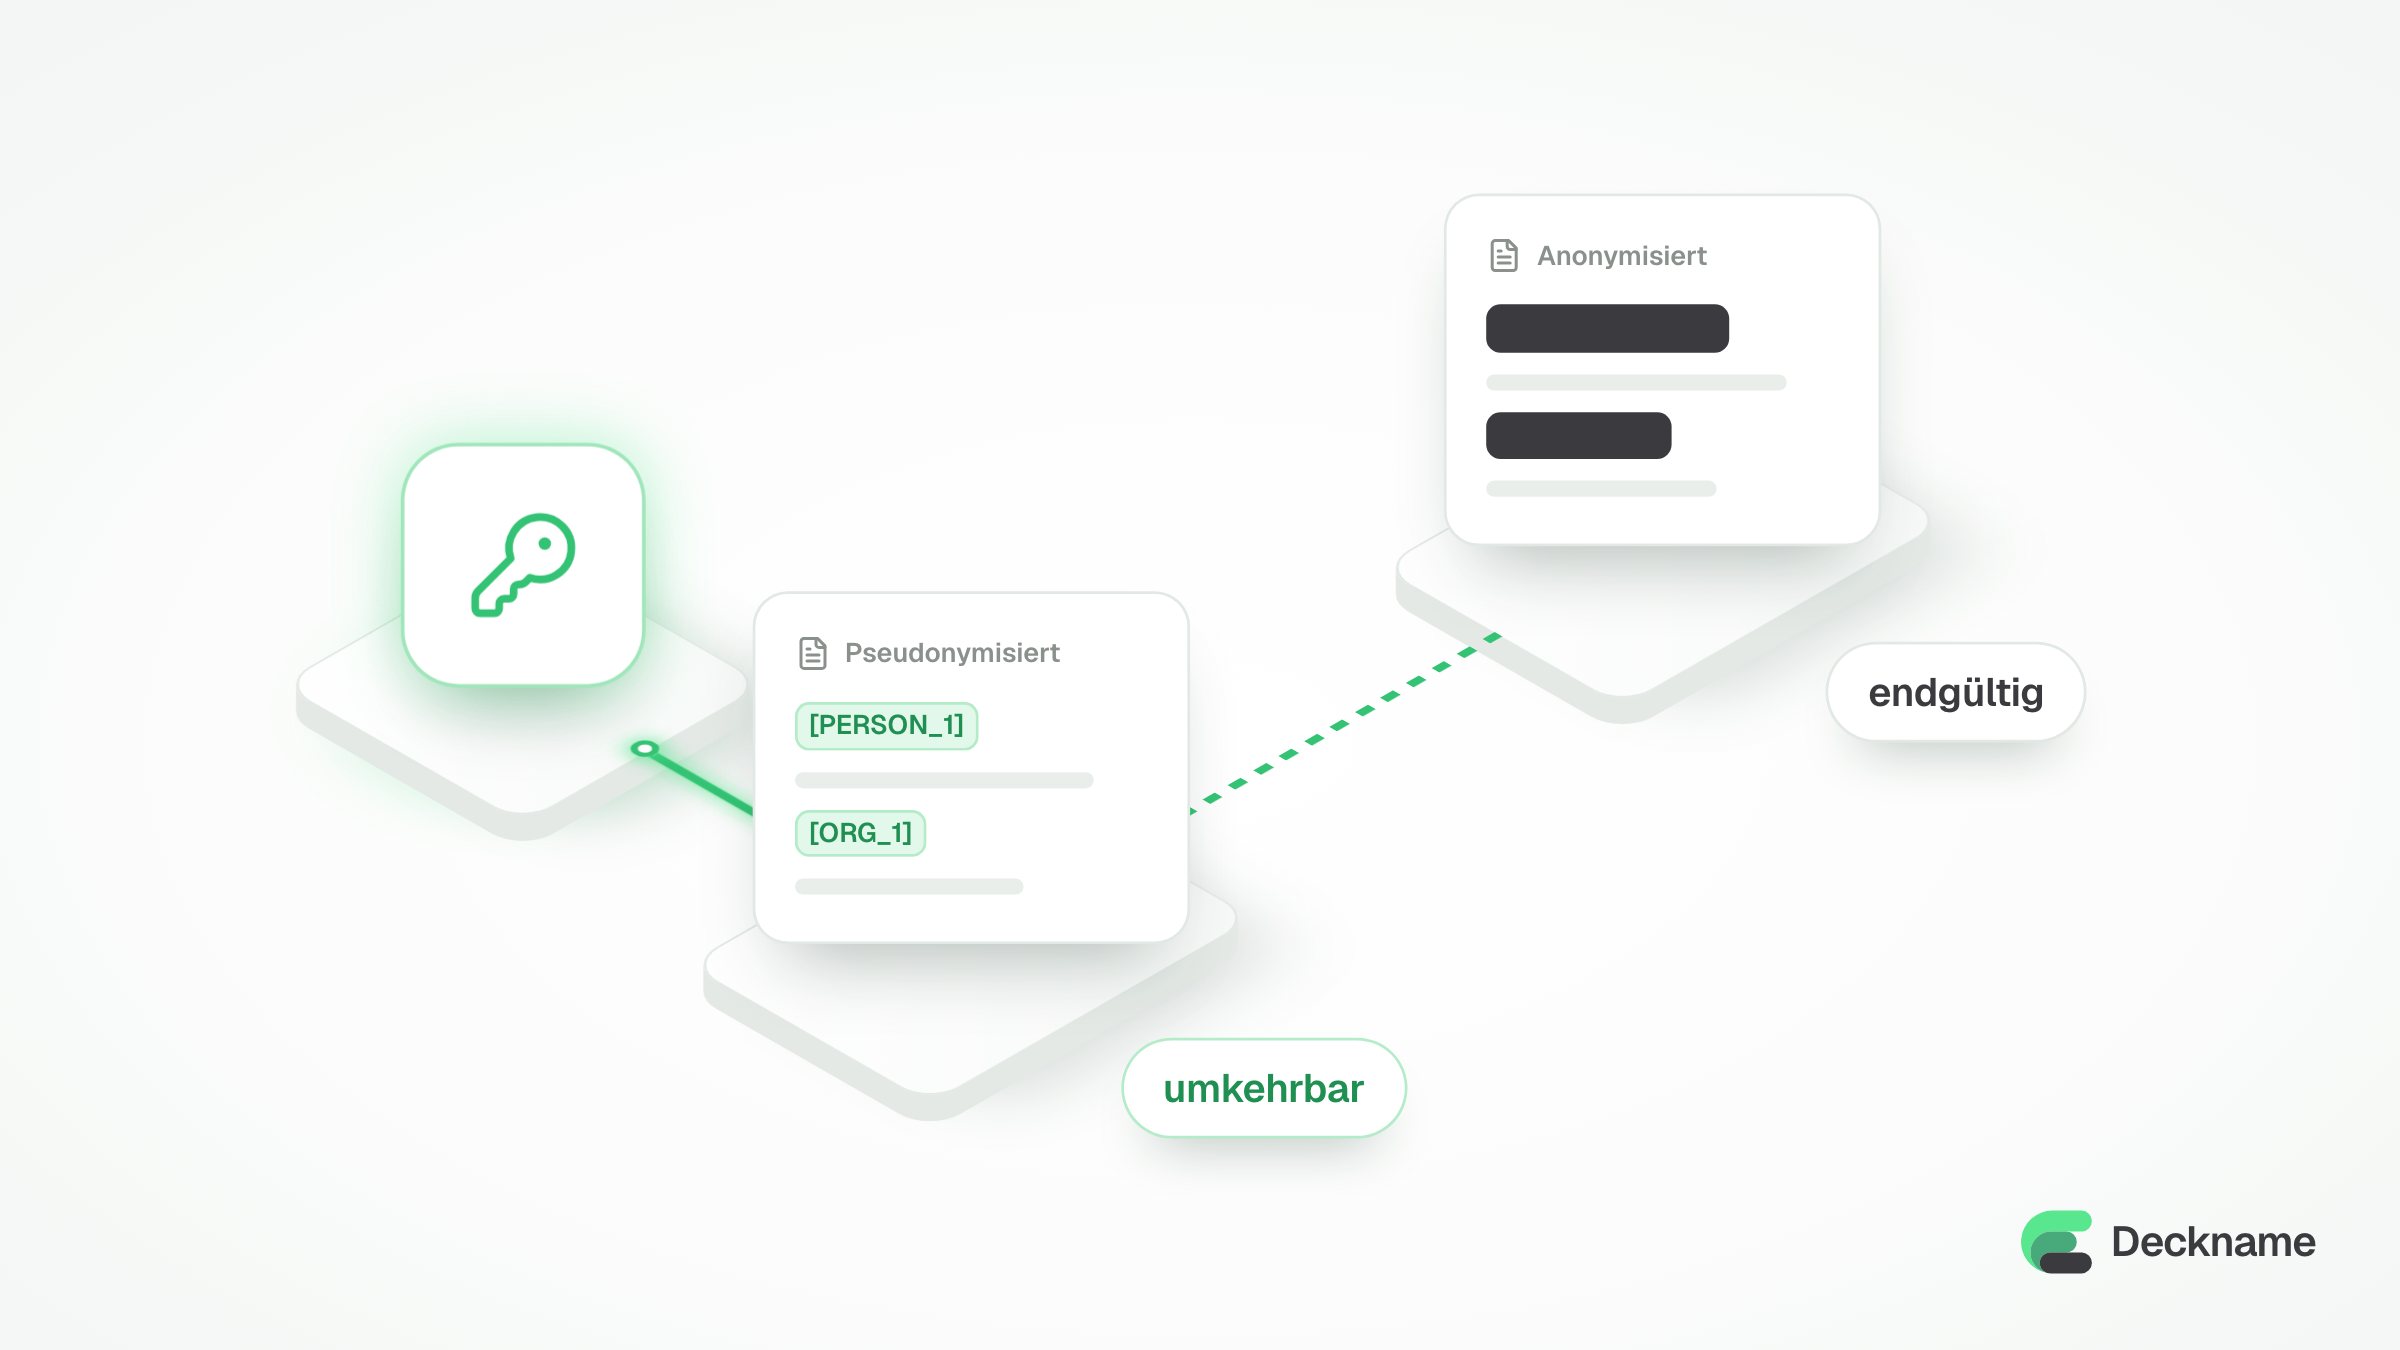
Pseudonymisierung ersetzt Kennungen so, dass Daten nur mit gesondert aufbewahrten Zusatzinformationen einer Person zugeordnet werden können (Art. 4 Nr. 5 DSGVO). Wer diese Zuordnung besitzt, kann die Pseudonymisierung jederzeit umkehren. Anonym sind Daten erst, wenn niemand die Person mit vertretbaren Mitteln identifizieren kann (Erwägungsgrund 26 DSGVO). Eine Legaldefinition der Anonymisierung gibt es nicht.
Was sagt die DSGVO zu Pseudonymisierung und Anonymisierung?
Die Pseudonymisierung ist in Art. 4 Nr. 5 DSGVO definiert als „die Verarbeitung personenbezogener Daten in einer Weise, dass die personenbezogenen Daten ohne Hinzuziehung zusätzlicher Informationen nicht mehr einer spezifischen betroffenen Person zugeordnet werden können, sofern diese zusätzlichen Informationen gesondert aufbewahrt werden und technischen und organisatorischen Maßnahmen unterliegen“. Aus „Anna Becker kündigt zum 31. März“ wird so „[PERSON_1] kündigt zum 31. März“. Die Zuordnung von [PERSON_1] zu Anna Becker liegt getrennt und geschützt.
Die Anonymisierung definiert die DSGVO nicht. Was anonym ist, ergibt sich aus Erwägungsgrund 26; die Erwägungsgründe 28 und 29 beschreiben, wozu Pseudonymisierung dient.
- Erwägungsgrund 26 stellt klar, dass pseudonymisierte Daten, die sich durch Heranziehung zusätzlicher Informationen einer Person zuordnen lassen, als Informationen über eine identifizierbare Person gelten. Ob jemand identifizierbar ist, richtet sich nach allen Mitteln, die der Verantwortliche „oder eine andere Person nach allgemeinem Ermessen wahrscheinlich“ nutzt, gemessen an Kosten, Zeitaufwand und verfügbarer Technik. Für anonyme Informationen gilt die DSGVO nicht.
- Erwägungsgrund 28 beschreibt die Pseudonymisierung als Mittel, das die Risiken für Betroffene senken und Verantwortliche bei ihren Pflichten unterstützen kann. Andere Schutzmaßnahmen soll sie nicht ausschließen.
- Erwägungsgrund 29 erlaubt Pseudonymisierung innerhalb desselben Verantwortlichen, wenn die Zusatzinformationen gesondert aufbewahrt werden und festgelegt ist, wer darauf zugreifen darf.
Im Verordnungstext selbst taucht die Pseudonymisierung als Schutzmaßnahme auf, etwa in Art. 25 Abs. 1 (Datenschutz durch Technikgestaltung) und Art. 32 Abs. 1 lit. a (Sicherheit der Verarbeitung).
Ist Pseudonymisierung umkehrbar?
Ja. Wer die Zuordnung besitzt, kann jedes Pseudonym wieder durch den Originalwert ersetzen. Der Europäische Datenschutzausschuss (EDPB) schreibt in seinen Leitlinien 01/2025, Pseudonymisierung werde oft gerade so eingerichtet, dass eine Rückkehr zu den Originaldaten möglich ist.
Anonymisierung zielt auf das Gegenteil. Nach Erwägungsgrund 26 sind Daten erst dann anonym, wenn die betroffene Person „nicht oder nicht mehr identifiziert werden kann“. Löscht ein Verantwortlicher seine Zuordnung, sind die verbleibenden Daten deshalb nicht automatisch anonym. Nach den Leitlinien 01/2025 sind sie erst dann anonym, wenn sie den Maßstab aus Erwägungsgrund 26 tatsächlich erfüllen.
Auch Verschlüsselung führt nicht zur Anonymität. Der EDPB betont im Entwurf seiner Leitlinien 02/2026 zur Anonymisierung, dass Verschlüsselung ihrem Wesen nach auf Umkehrbarkeit angelegt ist und sich von Anonymisierung unterscheidet (Rn. 91).
Sind pseudonymisierte Daten personenbezogen?
Für den Verantwortlichen, der die Zuordnung besitzt, ja. Daran hat auch der EuGH nichts geändert. Offen war lange, wie es bei einem Empfänger aussieht, der nur die Pseudonyme sieht.
Das Urteil des EuGH vom 4. September 2025 (C-413/23 P)
Der Einheitliche Abwicklungsausschuss (SRB) hatte nach der Abwicklung der Banco Popular Stellungnahmen von Anteilseignern und Gläubigern gesammelt und an Deloitte weitergegeben. Jede Stellungnahme trug statt eines Namens einen zufällig erzeugten, 33-stelligen Code. Deloitte hatte keinen Zugriff auf die Identitätsdaten. Der Europäische Datenschutzbeauftragte (EDSB) rügte, der SRB habe die Betroffenen nicht über Deloitte als Empfänger informiert. Das Gericht der EU gab dem SRB 2023 recht. Der EuGH hob dieses Urteil auf und wies den ersten Klagegrund selbst als unbegründet zurück, weil die Stellungnahmen aus Sicht des SRB personenbezogen waren. Nur wegen des zweiten Klagegrunds verwies er die Sache an das Gericht zurück (Rn. 120 bis 122).
Die Kernaussagen des Urteils:
- Pseudonymisierung ist kein Element des Begriffs „personenbezogene Daten“. Sie ist eine technische und organisatorische Maßnahme, die das Risiko einer Zuordnung senkt (Rn. 72).
- Für den SRB, der die Zuordnung hatte, blieben die Stellungnahmen personenbezogen (Rn. 76).
- Für Deloitte können die Stellungnahmen ohne Personenbezug sein. Voraussetzung ist, dass Deloitte die Maßnahmen nicht aufheben kann und diese tatsächlich verhindern, dass Deloitte die Daten einer Person zuordnet, auch durch einen Abgleich mit anderen Informationen (Rn. 77).
- Lässt sich nicht ausschließen, dass ein Empfänger über Mittel verfügt, die eine Zuordnung vernünftigerweise ermöglichen, sind die Daten für die Übermittlung und jede weitere Verarbeitung personenbezogen (Rn. 85).
- Pseudonymisierte Daten sind deshalb nicht „in jedem Fall und für jede Person“ personenbezogen. Das hängt von den Umständen des Einzelfalls ab (Rn. 86).
- Ob der Verantwortliche über Empfänger informieren muss, beurteilt sich aus seiner eigenen Sicht zum Zeitpunkt der Erhebung (Rn. 111). Die Informationspflicht des SRB bestand deshalb unabhängig davon, ob die Daten für Deloitte personenbezogen waren (Rn. 112).
Das Urteil betrifft die Datenschutzverordnung für EU-Organe (VO 2018/1725). Den Begriff der personenbezogenen Daten in dieser Verordnung hält der EuGH für im Wesentlichen identisch mit Art. 4 Nr. 1 DSGVO und legt beide einheitlich aus (Rn. 52). Man spricht oft von einem relativen Ansatz, weil derselbe Datensatz für den einen personenbezogen und für den anderen anonym sein kann. Die Voraussetzungen dafür sind eng und im Einzelfall zu prüfen.
Was der EDPB dazu sagt
Der EDPB hat die Leitlinien 01/2025 zur Pseudonymisierung am 16. Januar 2025 als Fassung zur öffentlichen Konsultation angenommen. Die Konsultation lief vom 17. Januar bis 14. März 2025. Eine endgültige Fassung ist auf der Konsultationsseite bislang nicht veröffentlicht (Stand Oktober 2026). Die Konsultationsfassung entstand vor dem Urteil und geht davon aus, dass pseudonymisierte Daten auch dann personenbezogen bleiben, wenn Daten und Zusatzinformationen in verschiedenen Händen liegen.
Am 7. Juli 2026 hat der EDPB die Leitlinien 02/2026 zur Anonymisierung zur Konsultation angenommen, die bis 30. Oktober 2026 läuft. Sie berücksichtigen das SRB-Urteil ausdrücklich und prüfen Anonymität aus der Sicht jeder Stelle, für die die Daten anonym sein sollen. Auch diese Leitlinien sind noch ein Entwurf.
Anonymisierung, Pseudonymisierung und Verschlüsselung im Vergleich
| Merkmal | Anonymisierung | Pseudonymisierung | Verschlüsselung |
|---|---|---|---|
| Rechtliche Verankerung | Erwägungsgrund 26 DSGVO, keine Legaldefinition | Art. 4 Nr. 5 DSGVO | Art. 32 Abs. 1 lit. a DSGVO als Sicherheitsmaßnahme |
| Was geschieht | Der Personenbezug wird so entfernt, dass niemand die Person mit vertretbaren Mitteln identifizieren kann | Kennungen werden durch Pseudonyme ersetzt, die Zuordnung wird getrennt und geschützt aufbewahrt | Der gesamte Inhalt wird mit einem Schlüssel unlesbar gemacht |
| Umkehrbar | Nein, das ist das Ziel | Ja, mit der Zuordnung | Ja, mit dem Schlüssel |
| Gilt die DSGVO? | Nein | Ja für alle, die die Zuordnung haben; für Empfänger ohne Zuordnung je nach Einzelfall | Ja für den Schlüsselinhaber; für andere nach denselben Maßstäben im Einzelfall |
| Inhalt für den Empfänger lesbar | Ja | Ja, der Satzbau bleibt erhalten | Nein |
| Eignung für KI-Prompts | Möglich, die Antwort lässt sich aber keiner Person mehr zuordnen | Geeignet, die Originalwerte lassen sich in der Antwort wiederherstellen | Als Eingabe ungeeignet, weil das Modell den Text lesen muss |
Was gilt, wenn pseudonymisierte Texte an ChatGPT oder Copilot gehen?
Geben Sie einen pseudonymisierten Text an ChatGPT, Copilot oder ein anderes Sprachmodell, bleibt er für Sie personenbezogen, solange Sie die Zuordnung behalten. Ihre Pflichten nach der DSGVO bestehen fort, auch die Informationspflichten, die der EuGH aus Ihrer Sicht zum Zeitpunkt der Erhebung beurteilt.
Für den KI-Anbieter kann der Text nach dem SRB-Urteil im Einzelfall ohne Personenbezug sein. Das setzt voraus, dass der Anbieter die Pseudonymisierung nicht aufheben und die Personen auch nicht über andere Mittel erkennen kann. Eine Berufsbezeichnung, ein Ortsname, ein seltenes Ereignis oder ein Aktenzeichen kann eine Person verraten, obwohl kein Name mehr im Text steht. Prüfen Sie deshalb nach der Pseudonymisierung, welche Details übrig sind.
Auch wenn der Text für den Anbieter personenbezogen bleibt, lohnt sich die Pseudonymisierung. Sie setzt den Grundsatz der Datenminimierung aus Art. 5 Abs. 1 lit. c DSGVO um, ist in Art. 25 und Art. 32 ausdrücklich als Maßnahme genannt und senkt nach Erwägungsgrund 28 die Risiken für die Betroffenen. Nach den Leitlinien 01/2025 kann sie außerdem helfen, eine Verarbeitung auf berechtigte Interessen nach Art. 6 Abs. 1 lit. f DSGVO zu stützen. Für Anwälte, Steuerberater und Ärzte kommt die Verschwiegenheit hinzu, die eigenen Regeln folgt. Mehr dazu im Beitrag § 203 StGB und KI.
Warum sich die Zuordnung bei der Arbeit mit KI lohnt
Wer einen Vertrag, einen Schriftsatz oder eine Kundenmail mit KI überarbeitet, braucht das Ergebnis mit den richtigen Namen zurück. Ein irreversibel anonymisierter Text liefert eine Antwort, die sich keiner Person mehr zuordnen lässt. Mit Pseudonymen bleibt der Text für das Modell verständlich, solange jede Person durchgehend dasselbe Pseudonym trägt. Aus „[PERSON_1] schuldet [ORG_1] die Rate“ kann das Modell eine Mahnung formulieren. Danach werden die Platzhalter wieder durch die Originalwerte ersetzt.
Deckname ist für diesen Hin- und Rückweg gebaut. Es ersetzt Namen, Organisationen, IBANs, Aktenzeichen und weitere Angaben durch stabile Platzhalter und setzt die Originalwerte nach der KI-Antwort für berechtigte Teammitglieder wieder ein. Gespeichert werden pro Sitzung nur der Sitzungsname, Metadaten und die AES-256-verschlüsselte Zuordnung; die Server stehen in Deutschland. Deckname läuft im Web-Portal, als Word-Add-in und hinter einer OpenAI-kompatiblen API. Es pseudonymisiert damit im Sinne von Art. 4 Nr. 5 DSGVO. Ob ein so bearbeiteter Text für einen bestimmten Empfänger anonym ist, bewerten Sie als Verantwortlicher; Einzelheiten zur Verarbeitung stehen auf der Seite Sicherheit.
Quellen
- Datenschutz-Grundverordnung, Art. 4 Nr. 5, Art. 5, 25, 32 und Erwägungsgründe 26, 28, 29 (EUR-Lex)
- EuGH, Urteil vom 4. September 2025, C-413/23 P, EDSB/SRB (EUR-Lex)
- EuGH, Verfahrensseite C-413/23 P (curia)
- EDPB, Guidelines 01/2025 on Pseudonymisation, Fassung zur öffentlichen Konsultation vom 16. Januar 2025
- EDPB, Konsultationsseite zu den Guidelines 01/2025
- EDPB, Guidelines 02/2026 on Anonymisation, Version 1.0 vom 7. Juli 2026 (Konsultationsfassung)
- EDPB, Konsultationsseite zu den Guidelines 02/2026
Dieser Beitrag informiert allgemein und ersetzt keine Rechtsberatung.
Über Tim Geisendörfer
Gründer und Geschäftsführer, InnoGE
Tim Geisendörfer hat die InnoGE GmbH in Fulda gegründet und führt sie als Geschäftsführer. Deckname ist aus einer Anonymisierungsaufgabe in InnoGEs eigenen Kundenprojekten entstanden; Tim spricht mit Interessenten wie Steuerberatungskanzleien über ihren KI-Einsatz.
Deckname
Ersetzt Namen, IBANs und Aktenzeichen durch Platzhalter, bevor ein Text an die KI geht, und setzt die Originalwerte danach wieder ein.
14 Tage kostenlos testen